Hintergründe
Was ist VLESS, und warum klappt dieselbe Konfiguration nicht überall?
Inhalt
VLESS ist ein Protokoll, mit dem eine App einem Server mitteilt, wer sich verbindet und wohin der Verkehr gehen soll. In einer typischen Konfiguration verschlüsselt VLESS selbst nichts, das übernimmt TLS oder REALITY. Die optionale VLESS Encryption kam 2025 für Sonderfälle hinzu. Im Folgenden geht es darum, ob VLESS ein VPN ist, was Ihr Internetanbieter trotzdem sieht und warum dieselbe Konfiguration in einem Netz funktioniert und im anderen nicht.
Ist VLESS ein VPN?
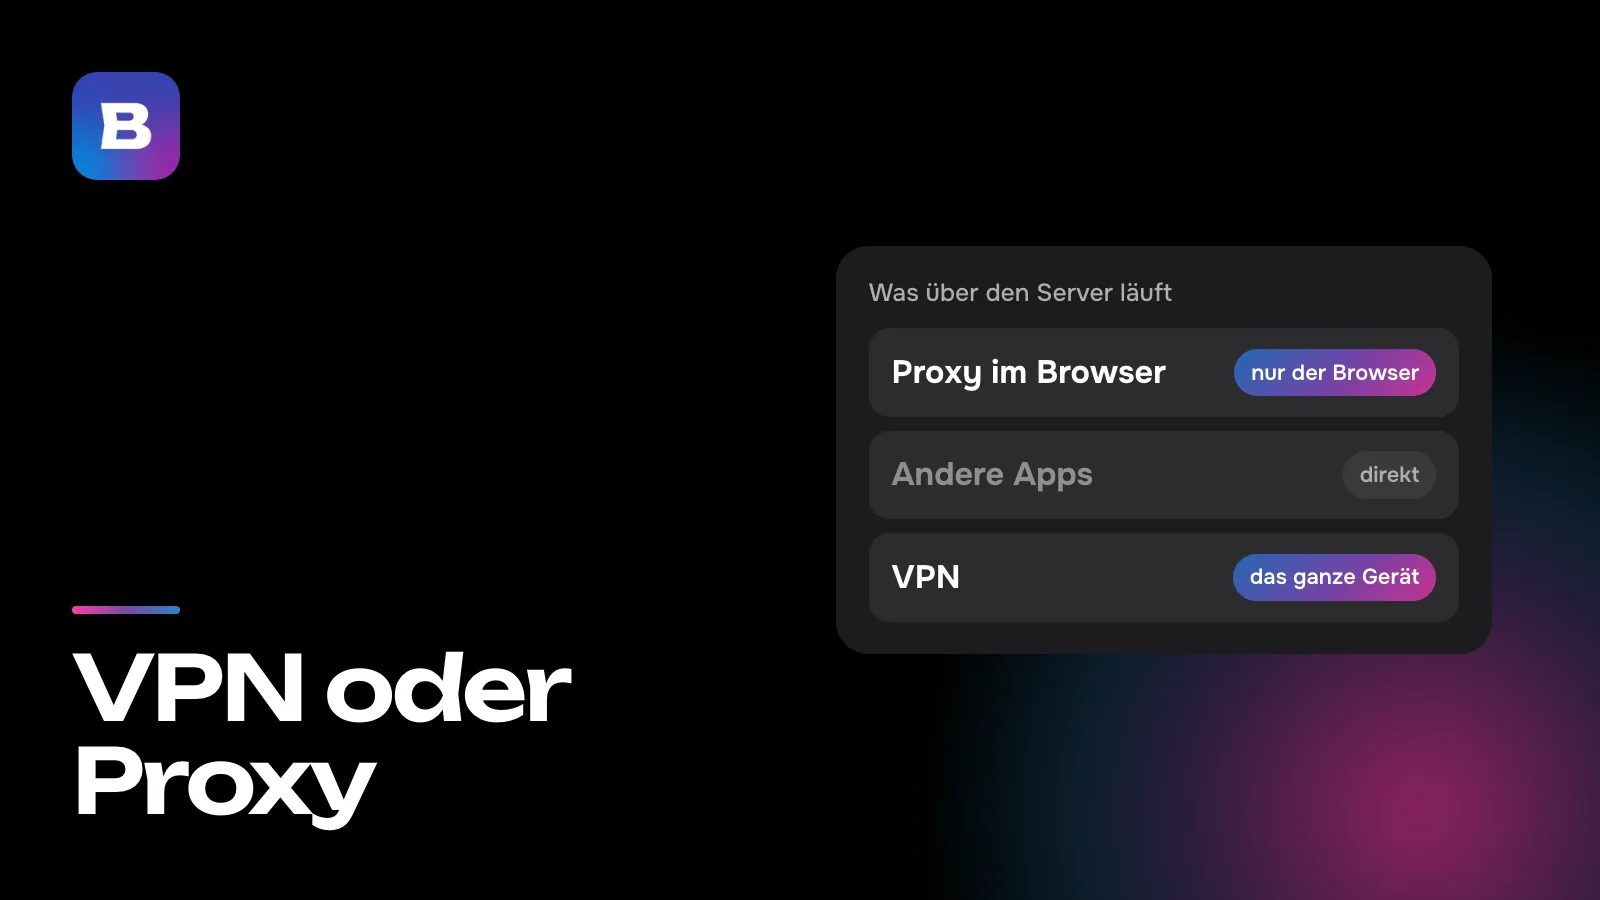
VLESS wird oft zu den VPN-Protokollen gezählt, vom Aufbau her steht es aber einem Proxy näher. Die App bittet den Server, sie mit einer bestimmten Adresse und einem bestimmten Port zu verbinden. Der Server öffnet diese Verbindung selbst und leitet die Daten in beide Richtungen weiter. Worin sich die beiden unterscheiden, steht im Artikel VPN oder Proxy.
Den VPN-Teil liefert die App. Apps wie Bebra richten auf dem Gerät ein System-VPN ein, leiten den gesamten Verkehr hindurch und schicken jede Verbindung über VLESS oder ein ähnliches Protokoll an einen Server. Für Sie funktioniert das wie jedes andere VPN. VLESS selbst sorgt nur dafür, dass der Server weiß, wen er bedient und wohin es weitergeht.
Von der App zur Website
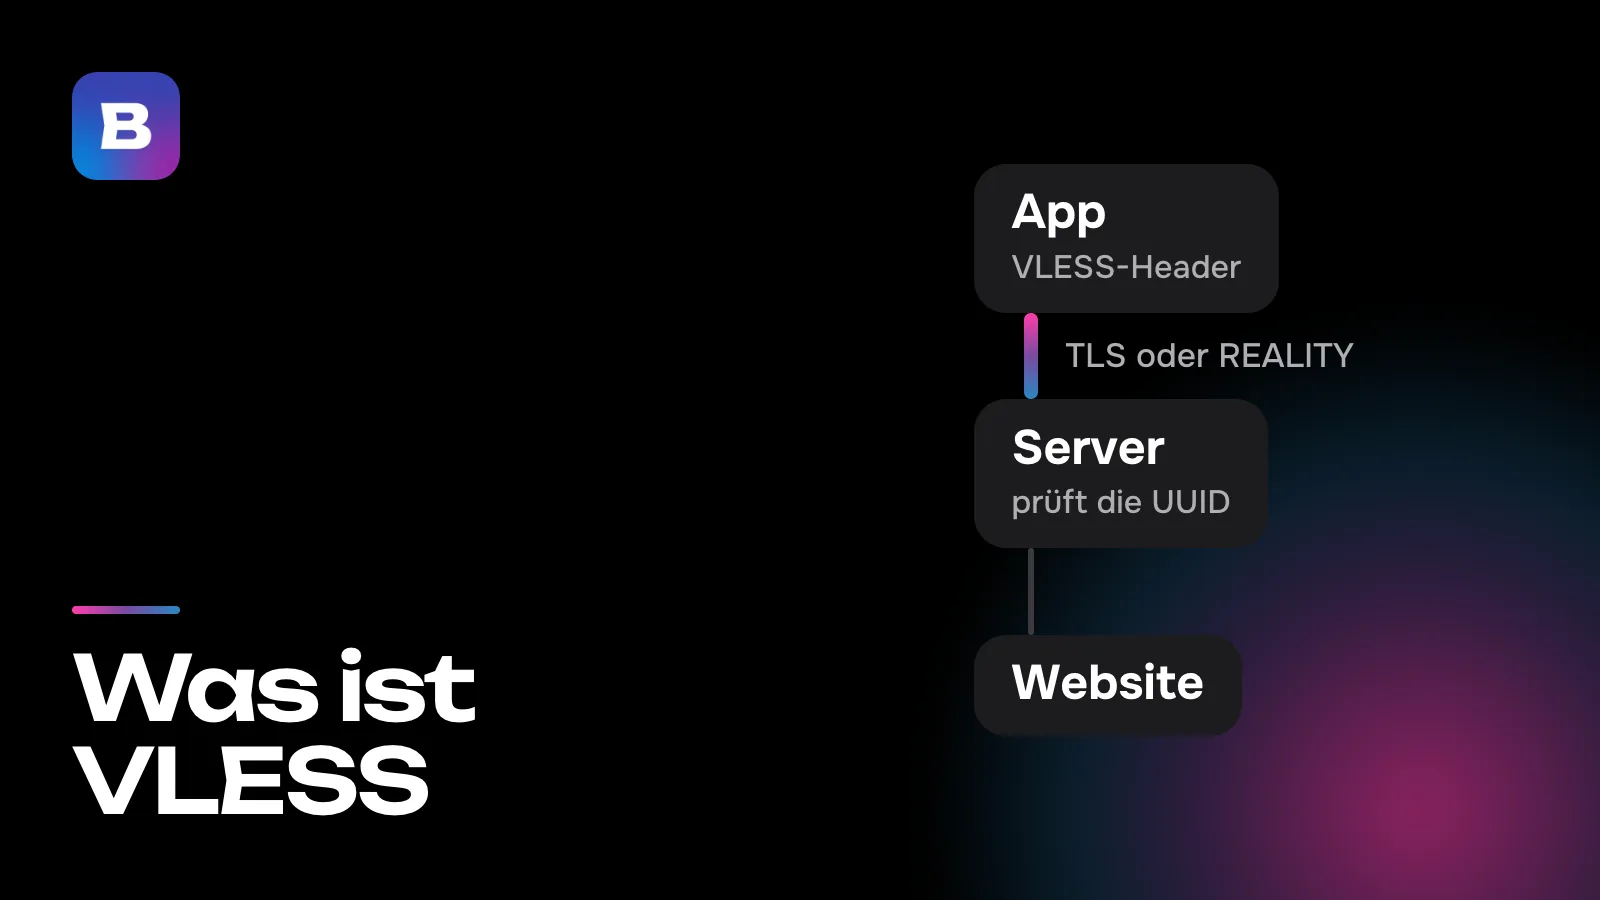
Eine VLESS-Verbindung hat vier Stationen.
- Die App. Vor Ihre Daten setzt sie einen kurzen VLESS-Header mit Ihrer Nutzer-ID (einer UUID), der Zieladresse und dem Port.
- Die äußere Schicht. Header und Daten reisen in TLS oder REALITY verpackt zum Server. Von außen sieht das wie der Besuch einer Website über HTTPS aus.
- Der Server. Er entfernt die äußere Schicht und prüft die UUID. Bei einer unbekannten ID endet die Verbindung genau hier. Bei einer bekannten verbindet sich der Server mit der Adresse aus dem Header.
- Die Website. Hier trifft die Anfrage des Servers ein und wird beantwortet. Die Antwort kommt auf demselben Weg zu Ihnen zurück.
VLESS hat auf diesem Weg nur eine Aufgabe, nämlich dem Server zu sagen, wer Sie sind und wohin Sie wollen. Alles andere, von der Verschlüsselung bis zum Aussehen der Verbindung von außen, übernimmt die äußere Schicht. Deshalb meint „eine VLESS-Verbindung“ fast immer ein Paar wie VLESS + REALITY.
Wer verschlüsselt
In den Einstellungen von Xray hat VLESS ein Pflichtfeld für die Verschlüsselung, und in einer typischen Konfiguration steht dort none. Die Daten schützt die äußere Schicht, TLS oder REALITY.
Das unterscheidet VLESS von VMess, einem älteren Protokoll aus demselben V2Ray-Projekt. VMess verschlüsselt selbst, mit AES-128-GCM oder ChaCha20-Poly1305, und braucht eine genaue Uhrzeit auf dem Gerät. VLESS kam 2020 in V2Ray als einfachere Alternative hinzu, der die Uhrzeit egal ist.
Inzwischen hat auch VLESS eine eigene Verschlüsselung. VLESS Encryption kam 2025 für spezielle Konfigurationen zu Xray hinzu. In der üblichen Kombination mit TLS oder REALITY steht im Verschlüsselungsfeld weiterhin none.
Was Ihr Internetanbieter sieht
Ihr Internetanbieter und der WLAN-Betreiber sehen den VLESS-Header nicht, denn er liegt im verschlüsselten Kanal. Welche Seite Sie öffnen und was darauf steht, sehen sie ebenfalls nicht. Unser Artikel darüber, was ein VPN ist, zeigt das am Beispiel einer einzelnen Anfrage. Einiges ist von außen aber doch zu sehen.
- Die Adresse des Servers. Die IP-Adresse, mit der sich Ihr Gerät verbindet, ist immer sichtbar.
- Der Name im Handshake. Die erste TLS-Nachricht geht im Klartext hinaus und enthält meist einen Seitennamen (SNI). Bei einfachem TLS ist das die Domain des Servers selbst. Bei REALITY ist es der Name der echten fremden Website, als die sich der Server ausgibt.
- Paketgrößen und Timing. Der Inhalt ist verschlüsselt, aber nicht, wie viele Bytes hin- und hergehen und in welcher Reihenfolge.
REALITY fügt zwei weitere Schutzmaßnahmen hinzu. Der Client eröffnet den Handshake so, wie es ein verbreiteter Browser tun würde, und die Einstellungen von REALITY schreiben diesen Fingerabdruck vor. Und wer sich mit dem Server verbindet, um nachzusehen, was dort läuft, wird an die echte Website weitergereicht und bekommt deren Antwort. Nur Clients, die den Schlüssel kennen, kommen bis zu VLESS durch.
Warum es in einem Netz funktioniert und im anderen nicht
Filter sind von Anbieter zu Anbieter verschieden, und sie suchen nach den oben genannten Spuren. Der eine sperrt Serveradressen nach einer Liste, dann hilft nur eine neue Adresse. Ein anderer untersucht Handshakes, ein dritter sucht Muster in den Paketgrößen. Deshalb kann eine Konfiguration, die sich zu Hause verbindet, mit mobilen Daten oder im Hotel-WLAN scheitern.
Eine der verräterischsten Spuren ist ein Handshake im Handshake. Wenn Sie über VLESS eine HTTPS-Seite öffnen, läuft das TLS dieser Seite innerhalb des äußeren TLS, und seine ersten Pakete sind kurz und haben erkennbare Längen. Genau danach suchten die Autoren von „Fingerprinting Obfuscated Proxy Traffic with Encapsulated TLS Handshakes“ (USENIX Security 2024) bei einem Internetanbieter mit rund einer Million Nutzern. Dabei erkannten sie getarnten Proxy-Verkehr, ohne gewöhnlichen Verkehr nennenswert zu treffen. Die Arbeit zeigte auch, dass zufälliges Padding oder Multiplexing allein diese Spur nicht verbirgt, weil beides weder die Größe der Verkehrsschübe noch die Zahl der Hin- und Rückwege ändert.
Die Antwort von Xray auf diese Spur heißt XTLS Vision. Es füllt die kurzen Pakete des inneren Handshakes auf, damit ihre Längen ihn nicht verraten, und reicht die Daten nach dem Handshake einfach weiter. Seine Autoren räumen ein, dass Vision das Timing des Handshakes nicht verbirgt.
Was Bebra dagegen tut
In Bebra ist VLESS + REALITY eine der Verbindungsarten, neben XHTTP, Hysteria2 und Shadowsocks. Auf der Leitung sehen sie unterschiedlich aus, und ein Filter, der eine davon stört, bemerkt eine andere womöglich nicht. Die App entscheidet, welches Protokoll und welche Route sie nutzt, und wechselt zu einer anderen Route, wenn eine nicht mehr funktioniert. Worin sich die vier unterscheiden, erklärt unser Artikel über VPN-Protokolle.
Einstellen müssen Sie nichts. Die App hat keine Protokollauswahl, legt selbst ein Konto für Ihr Gerät an, und mit einem Land verbinden Sie sich, indem Sie auf seine Kachel tippen. Wenn sich ein Land trotzdem nicht verbindet, öffnen Sie „Mein Profil“ → „Einstellungen“ und tippen Sie auf „Funktionierenden Server finden“. Die App testet die Routen neu und holt frische Serveradressen, das dauert bis zu zwei Minuten. Eine frische Adresse hilft genau dann, wenn Ihr Anbieter die alte gesperrt hat.
Zum Ausprobieren gibt es den Testzugang für 10 ₽. 3 Tage voller Zugriff, danach 500 ₽ pro Monat. Das Abo verlängert sich automatisch.
Fragen und Antworten
Warum heißt es, VLESS sei ein Protokoll ohne Verschlüsselung?
Weil es in einer typischen Konfiguration selbst nichts verschlüsselt. In seinem Verschlüsselungsfeld steht none, und die Verschlüsselung übernimmt TLS oder REALITY. Die optionale VLESS Encryption kam 2025 für Sonderfälle hinzu.
Kann ich in Bebra VLESS von Hand auswählen?
Nein, die App hat keine Protokollauswahl. Bebra entscheidet selbst, ob die Verbindung über VLESS + REALITY, XHTTP, Hysteria2 oder Shadowsocks läuft, und wechselt zu einer anderen Route, wenn die aktuelle nicht mehr funktioniert.
Worin unterscheidet sich VLESS von Shadowsocks?
Shadowsocks verschlüsselt die Daten selbst, mit einem Schlüssel, den Client und Server vorab kennen. Sein Datenstrom beginnt mit einem zufälligen Salt, gefolgt von verschlüsselten Blöcken, ohne TLS drumherum. VLESS verschlüsselt nicht selbst und reist in TLS oder REALITY, von außen sieht es deshalb wie der Besuch einer Website über HTTPS aus.
Sieht mein Internetanbieter, welche Seiten ich über VLESS öffne?
Nein. Die Adresse der Seite steht im VLESS-Header, im verschlüsselten Kanal. Ihr Anbieter sieht die Adresse des Servers, den Namen im TLS-Handshake und die Paketgrößen.
Was bekommt jemand zu sehen, der einen REALITY-Server unter die Lupe nimmt?
Die Antwort der echten Website, als die sich der Server ausgibt. REALITY reicht Verbindungen ohne den richtigen Schlüssel an diese Website weiter und lässt nur die eigenen Clients bis zu VLESS durch.
Was macht XTLS Vision?
Es füllt die kurzen Pakete des Handshakes auf, der im verschlüsselten Kanal läuft, damit ihre Längen diesen Handshake nicht verraten. Danach reicht Vision die Daten einfach weiter. Laut seinen Autoren verbirgt es das Timing des Handshakes nicht.