A fondo
Dónde viven los protocolos VPN y qué los delata en la red
Contenido
Si agregas una conexión VPN en la configuración de Windows, el sistema te pide elegir un tipo: PPTP, L2TP/IPsec, SSTP o IKEv2. Son los protocolos VPN que tu sistema operativo conoce por sí solo, sin software adicional. Las apps de los servicios de VPN suelen usar otros. Dónde vive un protocolo determina quién lo configura, por qué redes pasa y cómo se detecta.
Protocolo y algoritmo de cifrado no son lo mismo
El algoritmo de cifrado convierte tus datos en bytes que nadie puede usar sin la clave. Lo más habitual es AES o ChaCha20, los mismos algoritmos que protegen los sitios web normales con HTTPS. Del resto se encarga el protocolo. Decide cómo demuestra cada parte que es quien dice ser (con una contraseña, un certificado o una clave), cómo acuerdan una clave para la sesión, qué puerto usan los paquetes y qué dicen sus cabeceras sin cifrar.
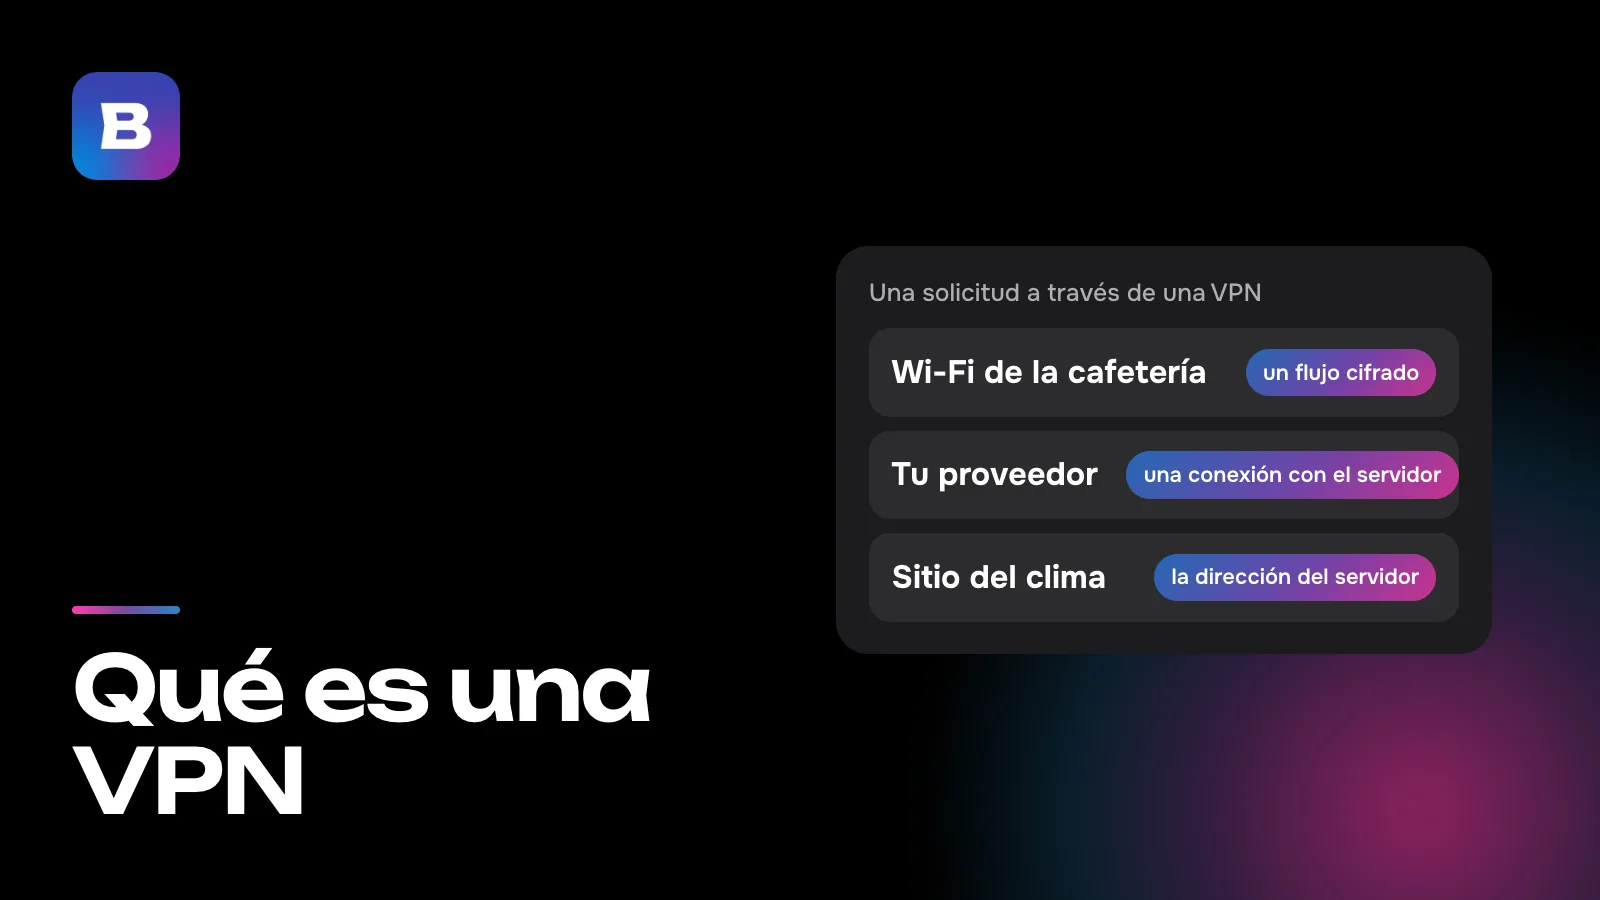
Por eso dos protocolos con el mismo algoritmo de cifrado pueden comportarse de forma muy distinta en una red. Normalmente la diferencia no está en el cifrado, sino en todo lo que lo rodea. Cómo llega una solicitud cifrada a un sitio web lo contamos en nuestro artículo sobre qué es una VPN.
Protocolos integrados en el sistema
Un protocolo integrado no requiere instalar nada. Escribes la dirección del servidor, los datos de acceso y la clave directamente en la configuración del sistema, y por eso las empresas suelen usar estas conexiones y encargan a un administrador que reparta el perfil de VPN. Cada sistema admite un conjunto distinto.
| Sistema | Qué puedes añadir sin una app | Conviene saber |
|---|---|---|
| Windows | PPTP, L2TP/IPsec, SSTP, IKEv2 | En modo automático, Windows los prueba uno a uno, empezando por los más seguros |
| iPhone, iPad y Mac | L2TP, IPsec, IKEv2 | Apple retiró PPTP en 2016, a partir de iOS 10 y macOS Sierra |
| Android 12 y posteriores | Solo variantes de IKEv2/IPsec | Ya no se puede crear una conexión PPTP o L2TP en los ajustes del sistema |
PPTP, donde una contraseña segura no sirve de nada
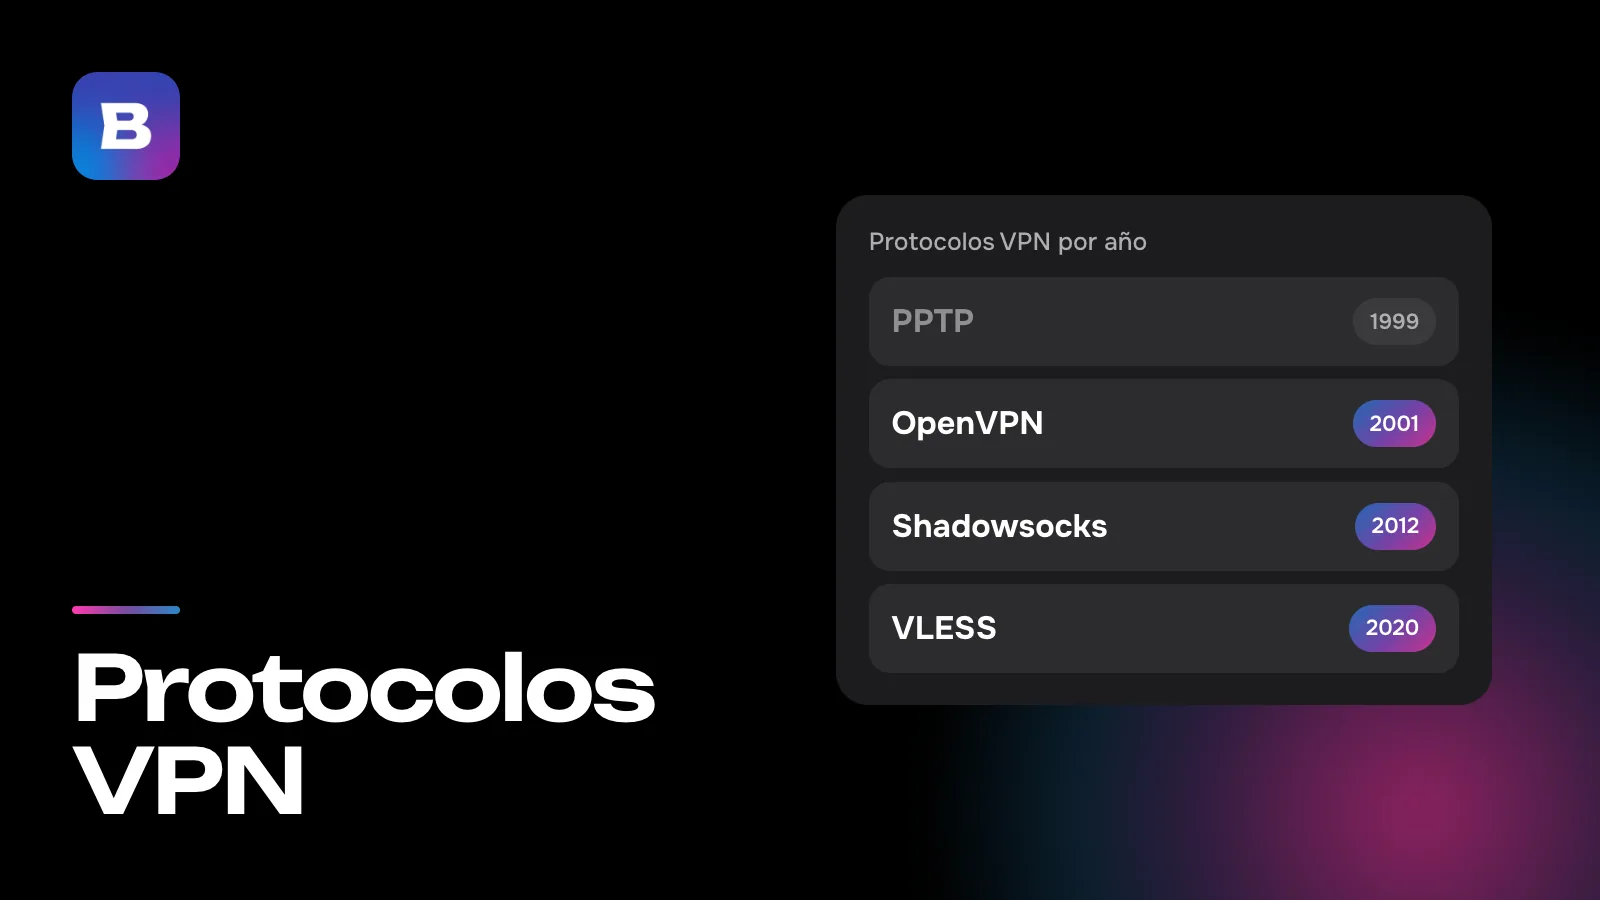
PPTP se publicó como RFC 2637 en 1999, y su protección se basa en la autenticación MS-CHAPv2. En 2012, esa autenticación quedó desmontada en la conferencia DEF CON. Para romper una autenticación capturada basta con encontrar una sola clave DES de 56 bits, y una contraseña larga y compleja no cambia nada. El consejo de los investigadores fue tajante: tratar el tráfico PPTP como si no estuviera cifrado. Cuatro años después, Apple eliminó PPTP de sus sistemas. Windows todavía incluye el cliente, aunque en 2024 Microsoft pasó PPTP a la lista de características en desuso de Windows Server.
L2TP/IPsec y el problema del NAT
L2TP (RFC 2661, también de 1999) solo construye el túnel, y el cifrado lo pone IPsec, por eso en la configuración aparecen juntos (RFC 3193, 2001). Windows ofrece dos variantes de la pareja, una con certificado y otra con clave precompartida. El mayor problema de L2TP/IPsec es el NAT, es decir, los routers que ponen varios dispositivos detrás de una sola dirección. En ese caso, los paquetes IPsec tienen que ir envueltos en UDP por el puerto 4500. Si el propio servidor está detrás de un NAT, Windows no establece la conexión de forma predeterminada, y el artículo de soporte 926179 de Microsoft indica cómo editar el registro para permitirlo.
SSTP, solo para Windows
SSTP llegó con Windows Vista SP1 y Windows Server 2008. Transporta PPP, el mismo protocolo de enlace en el que se basa PPTP, dentro de HTTPS por el puerto TCP 443. Ni los sistemas de Apple ni Android tienen un cliente SSTP integrado. Además, es un túnel sobre TCP, y en una línea que pierde paquetes estos túneles se ralentizan (más abajo explicamos por qué).
IKEv2, el que tienen todos los sistemas
De los protocolos integrados, IKEv2 es el único presente en todos los sistemas de la tabla. Está definido en el RFC 7296 (2014). El servidor suele identificarse con un certificado, y tú te autenticas con un certificado o con usuario y contraseña mediante EAP. La negociación empieza por el puerto UDP 500 y, si las dos partes detectan un NAT por el camino, pasan al puerto 4500. La extensión MOBIKE (RFC 4555) permite que una sesión sobreviva a un cambio de la dirección IP de tu dispositivo sin volver a autenticarse. La contrapartida es que IKEv2 no funciona en absoluto sin UDP.
Protocolos que necesitan una app
El resto de los protocolos tu sistema no los conoce por sí solo. Los aporta un programa aparte, como un cliente de OpenVPN, la app de un servicio de VPN o el firmware de un router. La ventaja es que pueden cambiar con cada actualización de ese programa, sin esperar a una nueva versión del sistema.
OpenVPN
OpenVPN es software de código abierto creado por James Yonan, cuya primera versión salió en 2001. La conexión a un servidor suele describirse en un único archivo .ovpn con la dirección, el puerto y las claves, que importas en un cliente del ordenador, el móvil o el router. Las claves se negocian mediante TLS, y los datos viajan por UDP o TCP, con el 1194 como puerto estándar. En un trabajo presentado en USENIX Security en 2022, unos investigadores que colaboraron con un proveedor de internet de un millón de abonados identificaron más del 85 % de los flujos de OpenVPN casi sin falsos positivos. Les bastó con un patrón de bytes, el tamaño de los paquetes y las respuestas del servidor, y así detectaron 34 de las 41 configuraciones que se vendían como ofuscadas.
WireGuard
WireGuard es un protocolo moderno, diseñado como una alternativa más rápida y sencilla a IPsec y OpenVPN. El intercambio de claves usa Curve25519, los datos se protegen con ChaCha20 y Poly1305, y los paquetes solo viajan por UDP. WireGuard forma parte del núcleo de Linux desde la versión 5.6, publicada en marzo de 2020. Lo admiten firmwares de router como OpenWrt y KeeneticOS (versión 3.3 y posteriores), y hay apps oficiales para Windows, macOS, iOS y Android. El primer mensaje de cada sesión siempre tiene el mismo tipo y tamaño, por lo que es fácil detectarlo en la red. En Rusia, WireGuard está bloqueado desde 2023. En agosto de ese año dejó de conectarse en las redes móviles durante cerca de un día, junto con OpenVPN, y a finales de septiembre empezó una segunda oleada de bloqueos.
Shadowsocks
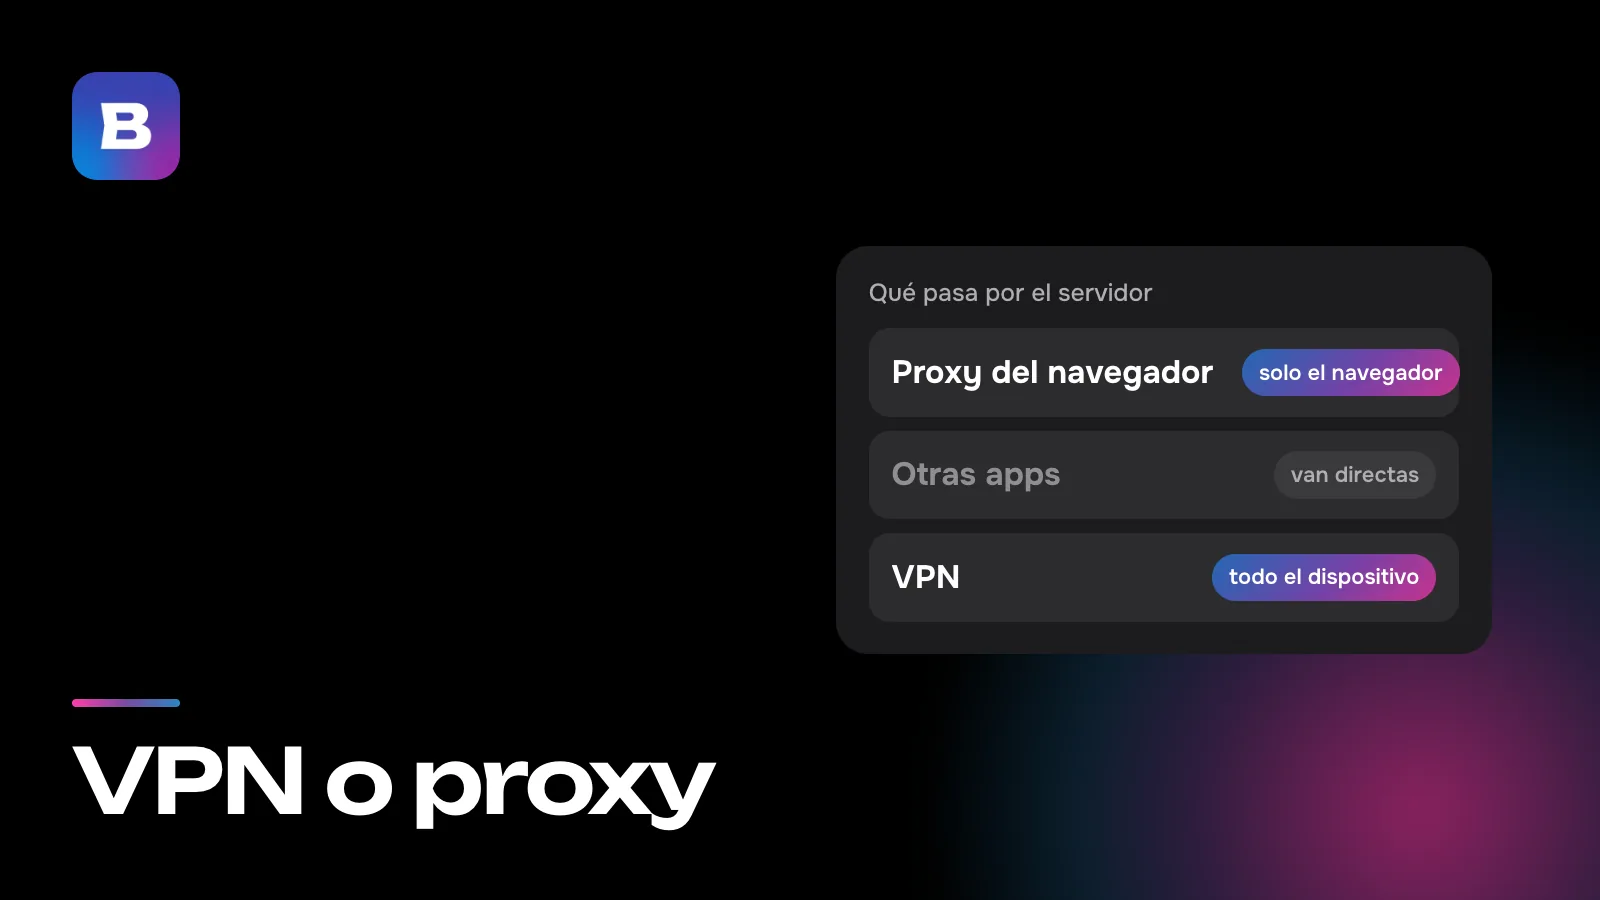
Shadowsocks apareció en 2012 como un sustituto cifrado del proxy SOCKS (en qué se diferencia un proxy de una VPN lo explicamos en nuestro artículo sobre VPN y proxy). Necesita muy poca configuración, solo una dirección, un puerto, una contraseña y un algoritmo de cifrado. Su flujo no tiene cabeceras sin cifrar, y para un filtro eso lo delata más que lo disimula. El tráfico normal casi siempre contiene algo de texto legible, así que un flujo de bytes puramente aleatorios llama la atención. Un trabajo presentado en USENIX Security en 2023 describe cómo un sistema de filtrado en China descarta este tipo de flujos desde noviembre de 2021 según la proporción de bits a uno y de caracteres imprimibles, y Shadowsocks quedó atrapado por esa regla.
VLESS + REALITY
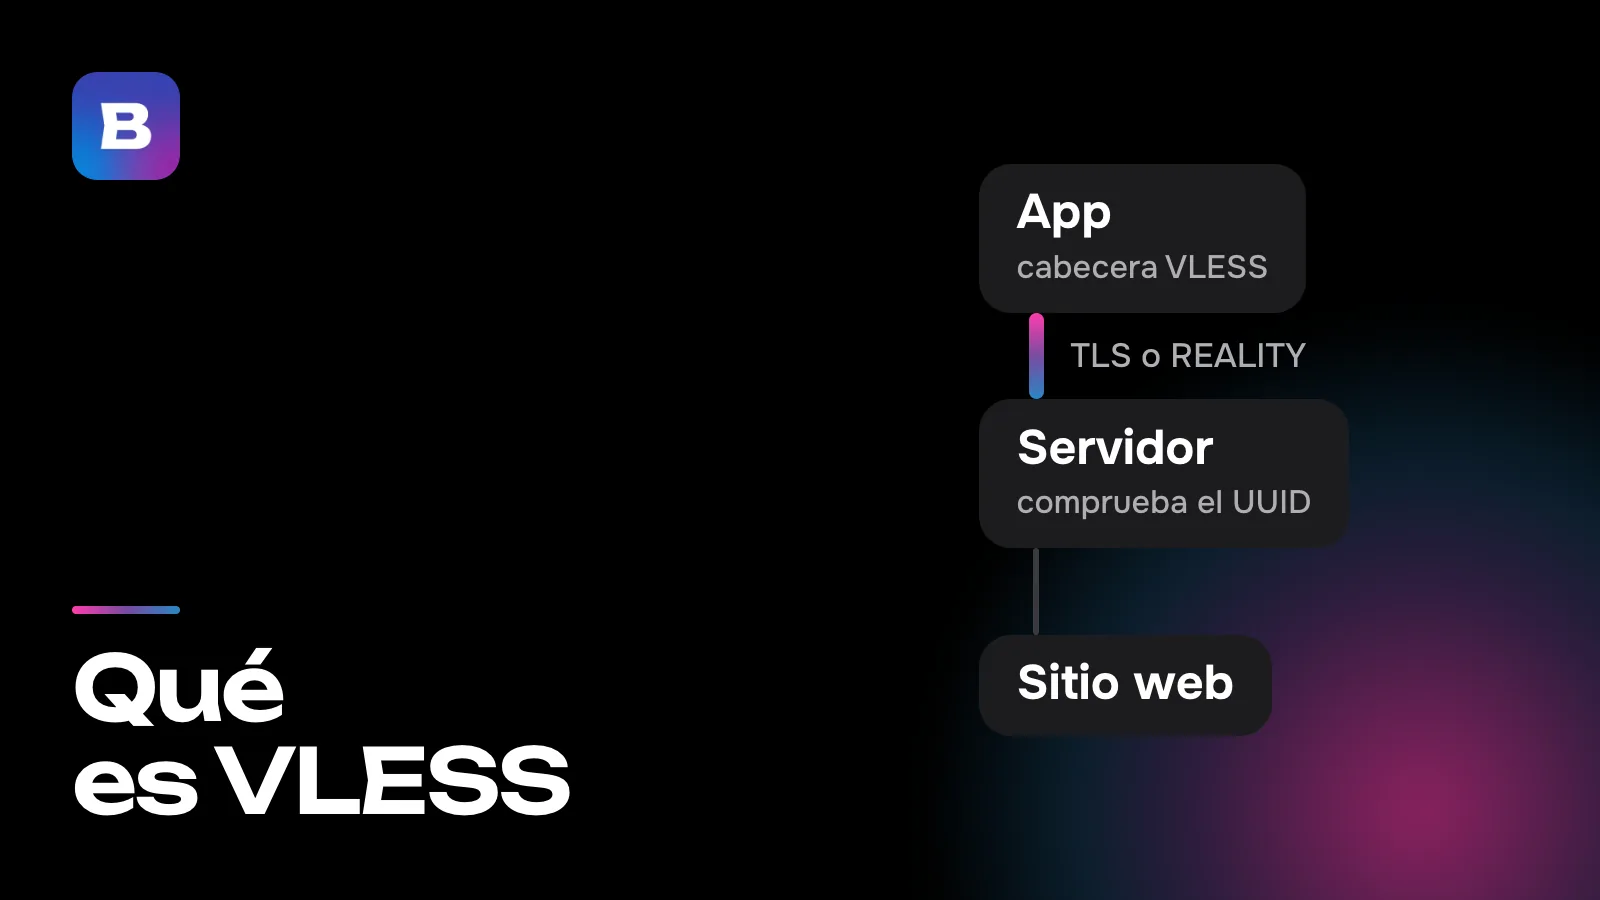
El protocolo VLESS salió en agosto de 2020, en V2Ray 4.27.0. Identifica a cada usuario con un UUID, una larga cadena de letras y números, y en una configuración típica su propio cifrado está desactivado, y los datos los protege una capa TLS exterior. REALITY controla qué aspecto tiene esa capa. El servidor guarda un par de claves X25519, y el cliente conoce la clave pública y un identificador corto llamado shortId. En la configuración del servidor figura un sitio web real ajeno, y el handshake de TLS parece una visita a ese sitio. Si una conexión no supera la comprobación de la clave, el servidor la pasa a ese sitio, que responde por su cuenta.
XHTTP
XHTTP es un método de transporte de datos del proyecto Xray, que en 2024 se llamaba SplitHTTP. Desde fuera parece un intercambio normal con un sitio web, con solicitudes y respuestas HTTP, y la mayoría de los equipos intermedios HTTP y muchas CDN dejan pasar ese tipo de tráfico. La subida y la bajada pueden incluso ir por caminos distintos, por ejemplo, una a través de una CDN y la otra directamente.
Hysteria2
Hysteria2 funciona sobre UDP con su propia variante de QUIC. Desde fuera parece HTTP/3, la versión más reciente del protocolo con el que se cargan los sitios web. El cliente se autentica con una sola solicitud HTTP/3 que lleva una contraseña en una cabecera. Si la contraseña es incorrecta, el servidor debe comportarse como un servidor web normal o devolver la respuesta de un sitio real, para que nada delate al proxy. Sus desarrolladores crearon Hysteria2 para líneas con mucha pérdida de paquetes, pero donde UDP está bloqueado por completo, no pasa, igual que IKEv2.
Qué impide que una conexión funcione
La red solo permite tráfico web
Los hoteles, los centros de congresos y algunas oficinas solo dejan salir el tráfico web, por los puertos TCP 80 y 443. IKEv2 y L2TP/IPsec, con sus puertos UDP 500 y 4500, no logran conectarse ahí, y tampoco OpenVPN en su puerto estándar 1194. Pasan SSTP, OpenVPN configurado en TCP 443 y los protocolos que usan ese mismo puerto y parecen HTTPS. Microsoft creó SSTP precisamente para redes como estas.
El protocolo se reconoce por su patrón
Los protocolos pensados para redes de oficina usan puertos fijos y abren sus sesiones de una forma reconocible. Los equipos de inspección profunda de paquetes (DPI) del proveedor buscan esas señales sobre la marcha y pueden cortar un protocolo sin tocar el resto de internet. Como muestra el estudio sobre OpenVPN, para esto no hace falta descifrar nada. Por eso los protocolos más nuevos intentan parecer una conexión HTTPS con un sitio conocido o tráfico HTTP/3, mientras que a Shadowsocks, como viste más arriba, lo delata una aleatoriedad demasiado uniforme.
La pérdida de paquetes y TCP
TCP se asegura de que llegue cada paquete y reenvía los que se pierden. Cuando el propio túnel funciona sobre TCP, como SSTP y OpenVPN en modo TCP, transporta otras conexiones TCP que tienen sus propios reenvíos. En una línea con pérdidas, las dos capas esperan y reenvían los mismos datos, y el retraso aumenta a saltos. Por eso a un túnel clásico le conviene UDP, y TCP queda para las redes donde UDP está bloqueado.
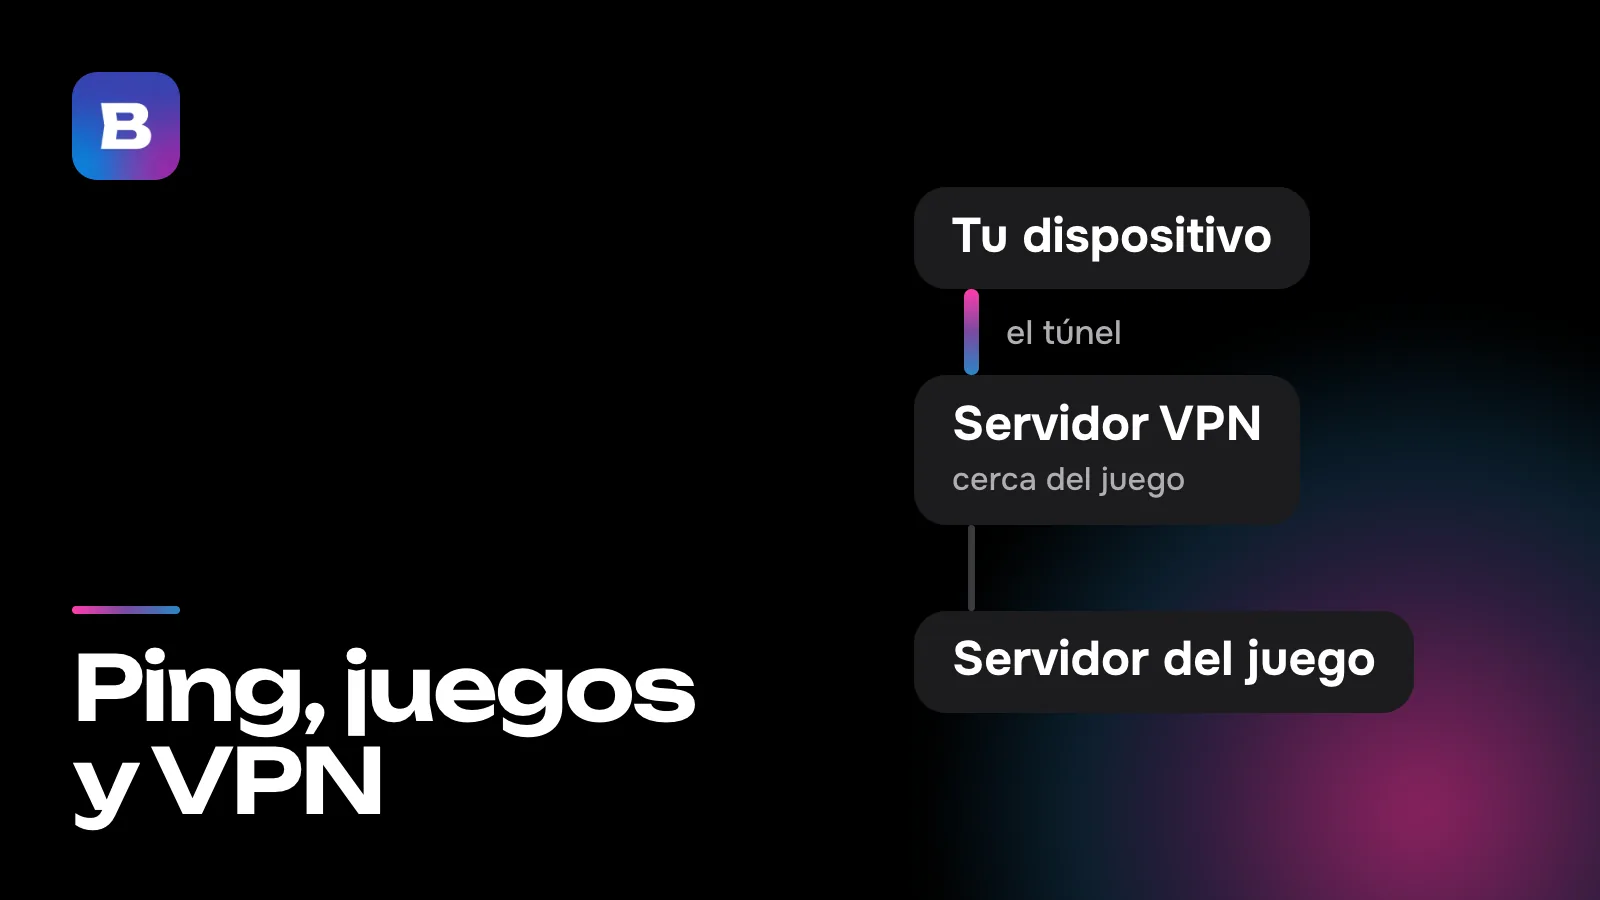
Los protocolos más nuevos transportan flujos, no paquetes. La propia app de tu dispositivo se hace cargo de las conexiones TCP de los programas y solo envía su contenido por el túnel, con lo que no hay reenvíos dobles. Aun así, el tráfico UDP de juegos y llamadas dentro de un transporte TCP como VLESS + REALITY tiene que esperar a que vuelva a llegar el fragmento perdido. En líneas así, un transporte basado en UDP como Hysteria2 funciona con más fluidez.
Qué usa Bebra
Bebra se conecta con VLESS + REALITY, XHTTP, Hysteria2 y Shadowsocks. La app elige por su cuenta el protocolo y la ruta, y si una ruta deja de funcionar, pasa a otra, así que no tienes que elegir el protocolo tú. Encontrarás más información en la página de tecnologías.
Para los routers Keenetic, OpenWrt y MikroTik hay una app de Bebra que funciona en el propio router. Para los modelos que solo admiten protocolos integrados, la sección «Router» de tu cuenta en el sitio web tiene una pestaña «Otros routers» con OpenVPN (UDP y TCP) y PPTP. De los dos, solo OpenVPN cifra tus datos de forma fiable.
Todos los planes incluyen los 187 países. El periodo de prueba por 10 ₽ te permite ver cómo se comporta la conexión en tu propia red. 3 días de acceso completo, luego 500 ₽ al mes. La suscripción se renueva automáticamente.
Preguntas y respuestas
¿Un protocolo es lo mismo que un algoritmo de cifrado?
No. Un algoritmo de cifrado como AES o ChaCha20 hace que los datos sean ilegibles sin la clave. El protocolo define todo lo demás: cómo se reconocen las dos partes, cómo acuerdan una clave, qué puerto usan los paquetes y qué aspecto tienen. Por eso protocolos con el mismo cifrado pueden comportarse de forma muy distinta en una red.
¿Por qué una VPN que funciona en casa no se conecta en un hotel?
Las redes de invitados suelen dejar salir solo el tráfico web, por los puertos TCP 80 y 443. IKEv2 y L2TP/IPsec en los puertos UDP 500 y 4500, igual que OpenVPN en el puerto 1194, no pasan ahí. SSTP, OpenVPN por TCP 443 y los protocolos que parecen HTTPS normalmente sí.
¿Por qué no puedo añadir PPTP o L2TP en Android?
A partir de Android 12, los ajustes del sistema solo permiten crear conexiones IKEv2/IPsec. Para OpenVPN y otros protocolos necesitas una app aparte.
¿Una contraseña larga puede hacer que PPTP sea seguro?
No. El punto débil de PPTP es la propia autenticación MS-CHAPv2. Una autenticación capturada se puede romper probando todas las claves de 56 bits, y la fortaleza de la contraseña no cambia cuánto se tarda. Lo mejor es considerar legible el tráfico PPTP.